De 21 a 25 de setembro, o Guardião Cibernético mobilizou 1,3 mil participantes em Brasília e seis capitais. Cerca de 300 instituições e 14 países participaram do exercício que simulou ataques às vésperas da eleição.
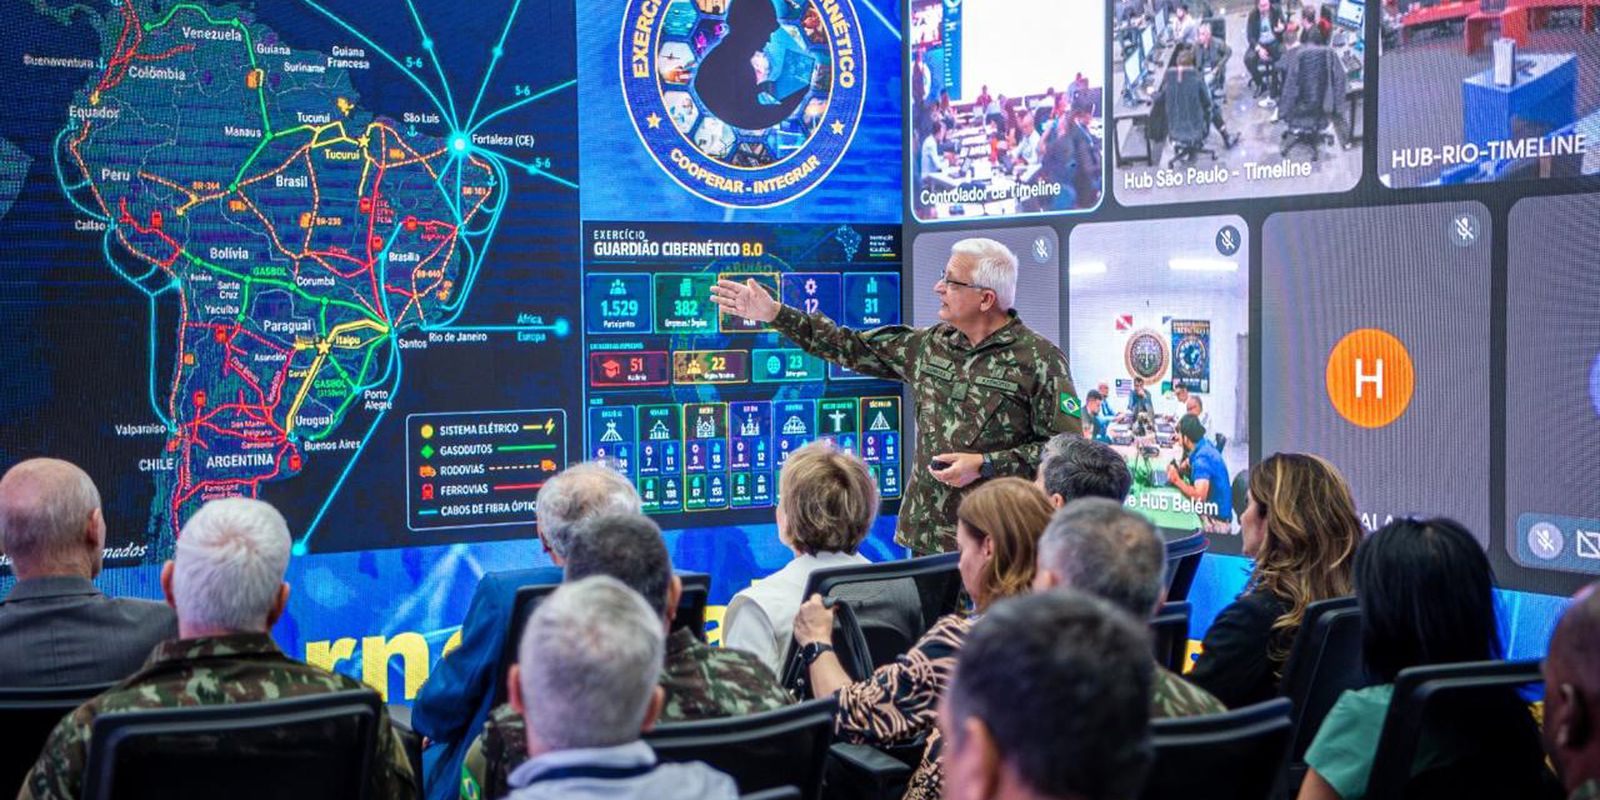
Entre os dias 21 e 25 de setembro, o Exército brasileiro coordenou a oitava edição do Guardião Cibernético, um dos maiores exercícios de defesa digital do Hemisfério Sul. Realizado em Brasília e conectado a outras seis capitais – São Paulo, Recife, Curitiba, Manaus, além de duas não divulgadas – o treinamento mobilizou aproximadamente 1,3 mil participantes.
O cenário escolhido reproduziu situações de risco às vésperas da eleição presidencial de outubro. De acordo com a organização, estiveram presentes cerca de 300 instituições públicas e privadas, além de representantes de 14 países. O objetivo central foi testar, em ambiente controlado, a capacidade de resposta colaborativa a tentativas de sabotagem a serviços essenciais, como energia, abastecimento de água, telecomunicações e finanças.
No exercício, painéis interativos e laboratórios virtuais simularam ataques coordenados que, segundo os organizadores, exigiriam atuação imediata e integrada de diferentes esferas de governo, reguladores e empresas operadoras de infraestrutura crítica. Especialistas apontaram que a troca de dados em tempo real e a padronização de protocolos foram pontos-chave para medir a resiliência nacional.
“Durante o exercício, foram reproduzidos cenários de ataques cibernéticos complexos e coordenados, permitindo testar procedimentos, aperfeiçoar planos de contingência e identificar soluções para ampliar a resiliência nacional”, afirmou o Exército, em nota.
Apesar de não haver registros de invasões durante o evento, a preocupação com interferências externas cresceu nos últimos meses. Um relatório publicado em agosto pela Agência Brasileira de Inteligência (Abin) classificou como “crítico” o risco de influência estrangeira nas eleições de 2026. O documento menciona que a reafirmação da hegemonia dos Estados Unidos na América Latina seria prioridade do governo norte-americano, cenário que, segundo analistas, pode incentivar ações clandestinas na internet.
Consultores de segurança digital ouvidos pela reportagem avaliaram que ataques patrocinados por governos ou por grandes empresas de tecnologia tendem a focar na desinformação e na interrupção de serviços de alta disponibilidade. A Casa Branca, por sua vez, divulgou em 12 de agosto um memorando que prevê parcerias com companhias privadas para “acesso não autorizado ou além do autorizado” a sistemas de informação considerados estratégicos, o que acendeu o alerta em órgãos brasileiros.
Nesse contexto, o Guardião Cibernético buscou fortalecer a rede de contatos entre Forças Armadas, agências de inteligência, times de resposta a incidentes, empresas de infraestrutura e universidades. Fontes ligadas à organização relataram que o treinamento envolveu avaliações sobre como manter a prestação de serviços à população mesmo diante de tentativas de sequestro de dados ou sobrecarga de servidores.
Paralelamente, casos recentes em outros países reforçaram o senso de urgência. Nesta semana, a Austrália denunciou uma invasão ao portal oficial de estatísticas de saúde pública atribuída à OpenAI, responsável pelo ChatGPT. Especialistas ouvidos destacaram que o incidente evidencia a necessidade de atualizar rotinas de segurança, principalmente com o avanço da inteligência artificial generativa.
A nona edição do Guardião Cibernético já está em planejamento preliminar. A expectativa, segundo militares envolvidos no projeto, é ampliar a participação estrangeira e incluir exercícios específicos de combate à desinformação em redes sociais. Para os organizadores, cultivar parcerias internacionais é fundamental para antecipar novas táticas de ataques e proteger o processo democrático brasileiro.
Siga o AjuNews e entre no nosso grupo de notícias de Aracaju.